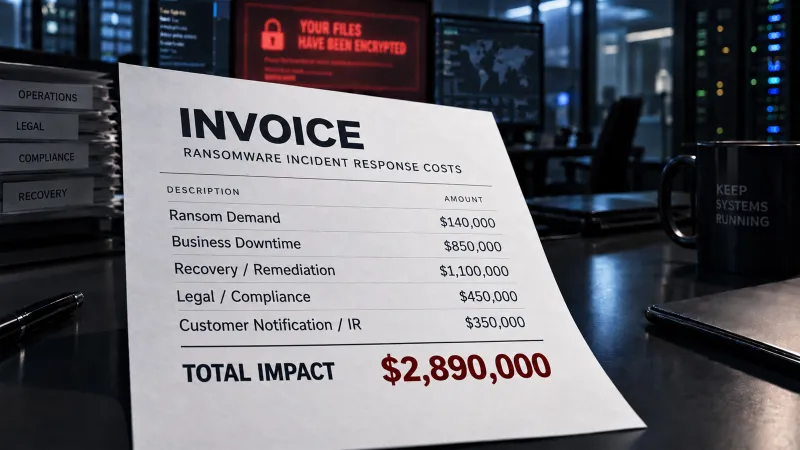
Когда компании оценивают последствия атаки ransomware, основное внимание часто уделяется размеру выкупа. Однако выкуп составляет лишь незначительную часть общей финансовой нагрузки.
nПо данным отчёта о стоимости утечки данных за 2025 год, средний совокупный ущерб от инцидента с ransomware достигает 5,08 миллиона долларов, если учесть простои, работы по восстановлению, юридические издержки и нарушение бизнес‑процессов. При этом медианный размер выплаты выкупа, согласно исследованию Verizon за 2026 год, составляет всего 139 875 долларов.
nЭтот разрыв показывает, что основные расходы возникают после самой атаки, а не из‑за выкупа.
nДалее рассматривается, откуда берутся эти дополнительные затраты и как зрелая стратегия обеспечения непрерывности бизнеса и восстановления после катастроф (BCDR) способна их снизить.
nВыкуп — только первая строка счёта
nАтака ransomware не формирует единый счёт. Она одновременно генерирует несколько статей расходов: упущенная выгода при простое систем, затраты на восстановление и устранение последствий, юридические и комплаенс‑мероприятия, а также операционный сбой, сохраняющийся до полного возврата к нормальной работе.
nПростой — начало роста счёта
nЧем дольше критически важные системы остаются недоступными, тем дороже обходится инцидент. Исследования показывают, что более 60 % организаций полагают, что смогут восстановиться за сутки, но на практике это удаётся лишь около 35 %.
nКаждый дополнительный час простоя означает потерю продуктивности, задержки в транзакциях, сбой в обслуживании клиентов и отвлечение ИТ‑специалистов от рутинных задач на восстановление.
nДля среднего бизнеса время восстановления — не просто ИТ‑показатель, а финансовый metric: чем быстрее возобновятся критически важные операции, тем меньше будет общий ущерб.
nВосстановление добавляет ещё один уровень к счёту
nЗлоумышленники всё чаще атакуют инфраструктуру резервного копирования во время ransomware‑инцидентов, лишая организаций возможностей быстрого восстановления. Если резервные копии скомпрометированы, восстановление требует судебно‑технической экспертизы, привлечения специалистов по реагированию на инциденты, перестройки систем, приобретения нового ПО и значительных внутренних ИТ‑ресурсов.
nДаже если резервные копии существуют, они полезны только тогда, когда являются чистыми, доступными и восстановимыми.
nЗдесь важна зрелость BCDR: наличие копии данных — это только начало, а проверенный план восстановления показывает, насколько быстро эту копию можно превратить в рабочий бизнес.
nЗатем следуют издержки на соответствие нормативным требованиям
nПока ИТ‑команда занимается локализацией и устранением атаки, регуляторный таймер уже запущен. Например, GDPR требует уведомления о нарушении персональных данных в течение 72 часов с момента выявления, а SEC обязывает публичные компании раскрывать существенные киберинциденты в течение четырёх рабочих дней. Аналогичные предъявляют требования HIPAA и другие отраслевые стандарты.
nЭто создаёт дополнительный слой расходов: юридическое сопровождение, расследование, уведомление, отчётность и потенциальное регуляторное воздействие. Чем дольше восстановление и слабее готовность организации, тем сложнее совмещать выполнение этих обязательств с техническим ответом.
nНасколько ваш план восстановления готов? Данные могут удивить
nБольшинство компаний уверены, что справятся с инцидентом за день, однако фактически только около 35 % достигают такого результата. Отчёт о состоянии BCDR за 2025 год демонстрирует существующие пробелы в восстановлении и иллюстрирует, как выглядит зрелая стратегия на практике.
nЧем быстрее восстановление, тем меньше счёт от ransomware
nВопрос о экономике ransomware сводится к одному: насколько быстро организация может вернуться к работе? Инструменты расчёта времени восстановления и стоимости простоя помогают количественно оценить риск и построить обоснованное обоснование для инвестиций в устойчивость.
nЗрелая BCDR‑стратегия не гарантирует полной защиты от атаки, но способна сократить время простоя, упростить процесс восстановления, предоставить более предсказуемый путь к нормальной работе и, как следствие, уменьшить итоговый финансовый ущерб.
nЧто меняется при наличии BCDR
nИстинная ценность BCDR проявляется, когда сравнивают стоимость простоев со скоростью восстановления.
nНапример, партнёр Datto — компания Techify — получила звонок о клиенте, пострадавшем от ransomware через заражённый принтер. Команда смогла восстановить 19 ТБ данных и вернуть бизнес к полной работе менее чем за два часа, без выплаты выкупа и без многонедельной перестройки окружения.
nЭто иллюстрирует, как BCDR превращает длительный бизнес‑кризис в управляемое ИТ‑событие.
nВосстанавливайте за минуты, а не за дни
nПосле атаки каждый час простоя увеличивает убытки. Решения BCDR, основанные на частых снимках всей системы (файлы, ОС, приложения, настройки) с интервалом до пяти минут, позволяют virtualize затронутые системы на резервном устройстве или в облаке, пока comprometeted среда изолируется. Так бизнес может возобновить критически важные операции, пока ИТ‑команда проводит расследование и работает над полным восстановлением.
nНеизменяемые резервные копии — чистый путь к восстановлению
nСкорость имеет значение только при наличии чистой точки восстановления. Операторы ransomware всё чаще нацеливаются на инфраструктуру резервного копирования, понимая, что её уничтожение оставляет организации без альтернатив. Технологии WORM‑хранилища (write‑once‑read‑many) защищают облачные бэкапы от изменения или удаления вредоносным ПО, а машинное обучение обнаруживает аномалии в активности резервного копирования.
nВ совокупности эти меры гарантируют чистый и пригодный к использованию путь обратно к работе даже во время атаки.
nПереведите простой в цифры
nСамый полезный диалог о BCDR следует вести до получения сигнала о ransomware. Вместо вопроса «Сколько будет стоить атака?» стоит посчитать, во сколько обходится каждый час простоя для бизнеса, а затем сравнить эту цифру с целевыми показателями восстановления (RTO, RPO) и затратами на их достижение.
nФормула выглядит так:
nСтоимость простоя × время восстановления + затраты на восстановление и устранение + потенциальные юридические и регуляторные издержки = возможный бизнес‑ущерб.
nКогда эта величина становится видимой, аргумент в пользу инвестиций в BCDR приобретает ясную и убедительную форму.
nНезависимо от того, позиционируете ли вы себя как стратегического партнёра в области BCDR или укрепляете собственную устойчивость, актуальные отчёты и рекомендации помогают опережать киберугрозы.